Un fournisseur de expert services gérés américain NetStandard a subi une cyberattaque obligeant l’entreprise à fermer ses expert services cloud MyAppsAnywhere, consistant en des products and services hébergés Dynamics GP, Exchange, Sharepoint et CRM.
Selon un e-mail envoyé aux clientele de MyAppsAnywhere partagé sur Redditla société a détecté des signes d’une cyberattaque mardi matin et a rapidement fermé les products and services cloud pour empêcher la propagation de l’attaque.
“À approximativement 11h30 CDT le 26 juillet, NetStandard a identifié des signes d’attaque de cybersécurité dans l’environnement MyAppsAnywhere. Notre équipe d’ingénieurs a été engagée sur un pont d’incident actif depuis qu’elle a travaillé pour isoler la menace et minimiser l’impact.
Les solutions MyAppsAnywhere, qui incluent Hosted GP, Hosted CRM, Hosted Exchange et Hosted Sharepoint, seront hors ligne jusqu’à nouvel ordre.
Aucun autre services de NetStandard n’a été impacté pour le moment.” – NetStandard.
La société affirme avoir engagé son assureur pour l’aider à identifier la supply de l’attaque et à remettre les systèmes en ligne.
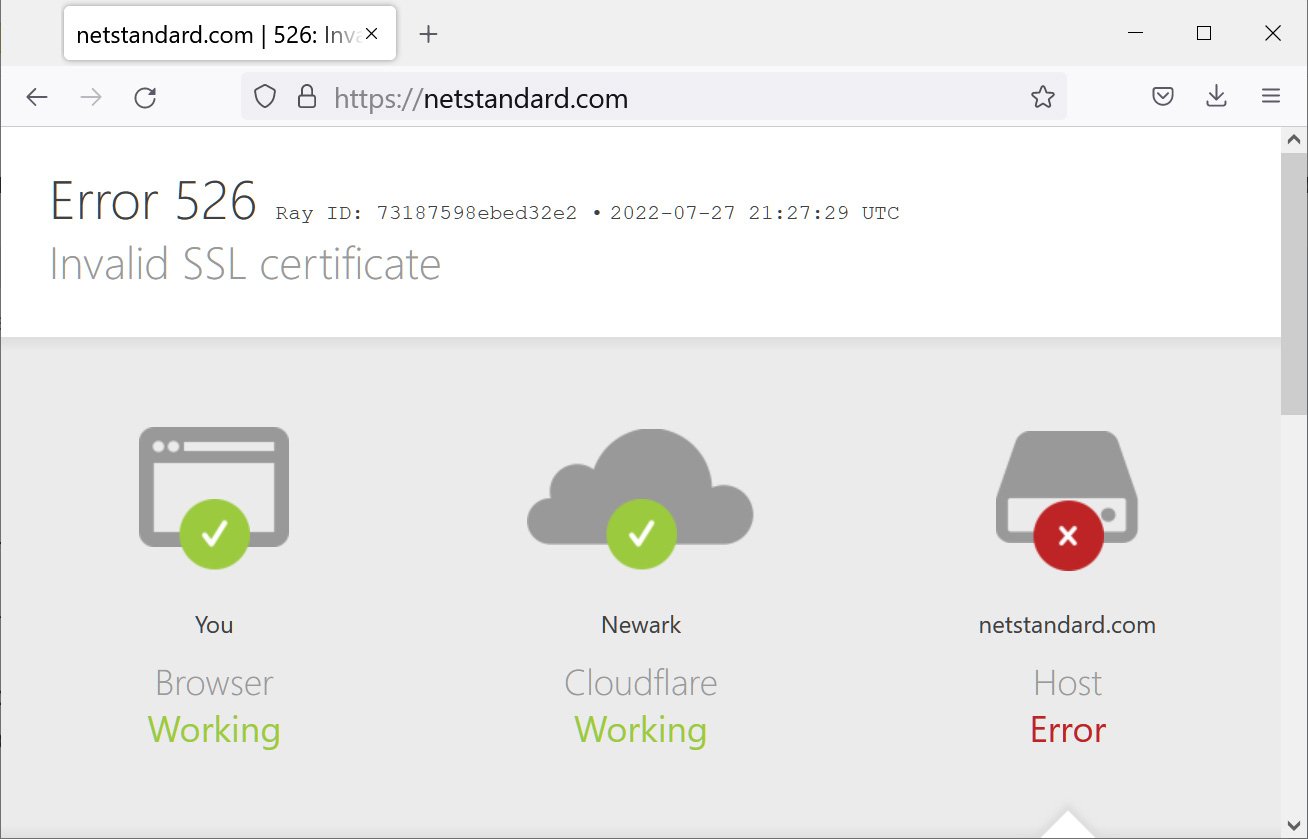
Bien que la société affirme que seuls les providers MyAppsAnywhere sont affectés, l’attaque semble avoir eu un effects moreover big, le internet site principal de la société étant également fermé.
La société a organisé des appels Zoom toutes les heures pour informer les clientele des pannes, BleepingComputer ayant déclaré que la société est désormais engagée avec une société de cybersécurité tierce fournie par leur compagnie d’assurance.
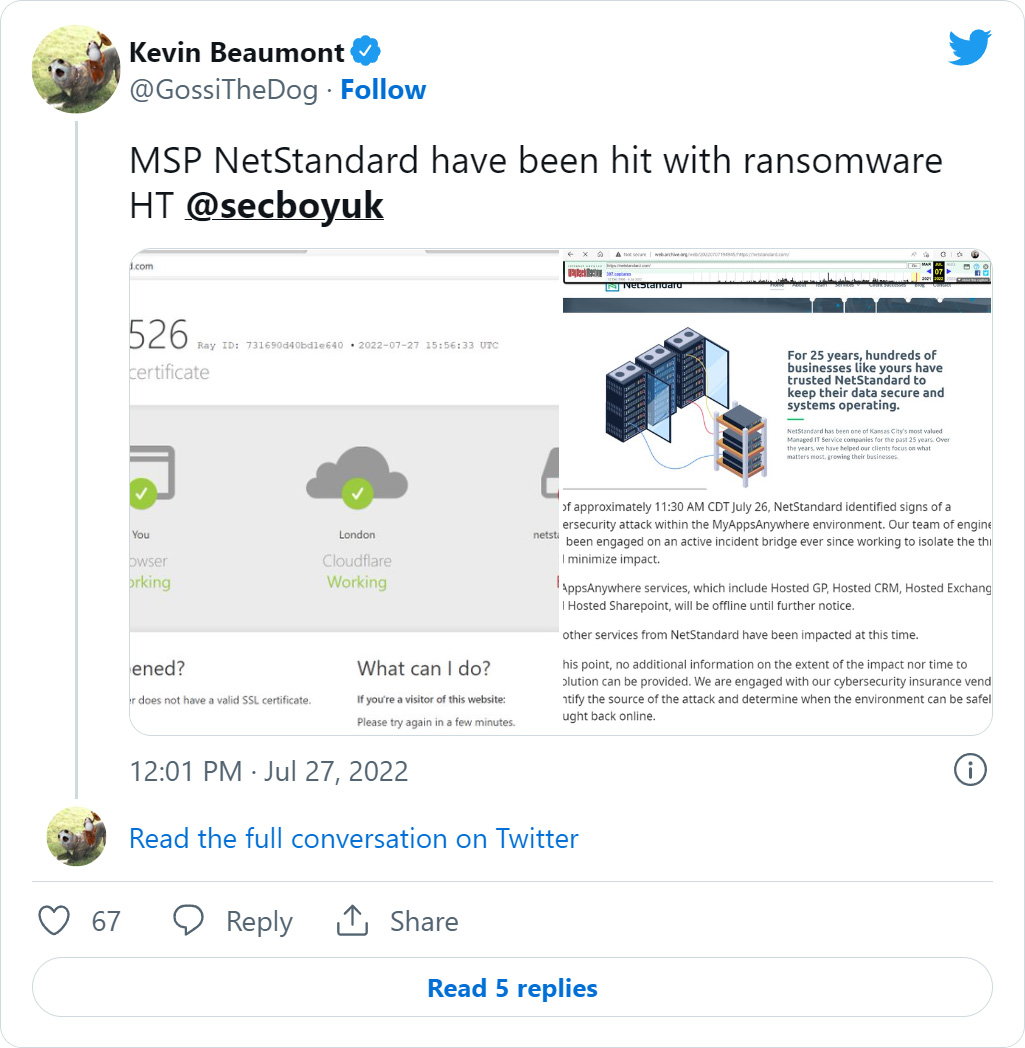
Comme NetStandard ne partage pas d’autres détails, on ne sait pas quel type d’attaque s’est produit. Cependant, les chercheurs en sécurité pensent qu’il s’agit probablement d’une attaque de ransomware, comme on le voit souvent avec des cyberattaques comme celle sur NetStandard.
Si vous avez des informations de première primary sur l’attaque contre NetStandard ou d’autres cyberattaques non signalées, vous pouvez nous contacter en toute confidentialité sur Signal au +16469613731.
Une coïncidence?
Dans ce qui pourrait être une coïncidence, le PDG de Huntress Lab, Kyle Hanslovan, a tweeté hier une seize d’écran d’un acteur menaçant à la recherche de partenaires pour mener une attaque contre un fournisseur de expert services gérés.
Selon le put up sur le forum de piratage Exploit russophone, l’acteur de la menace prétend avoir accès à un panneau MSP gérant furthermore de 50 entreprises, 100 serveurs VMware ESXi et moreover de 1000 serveurs.
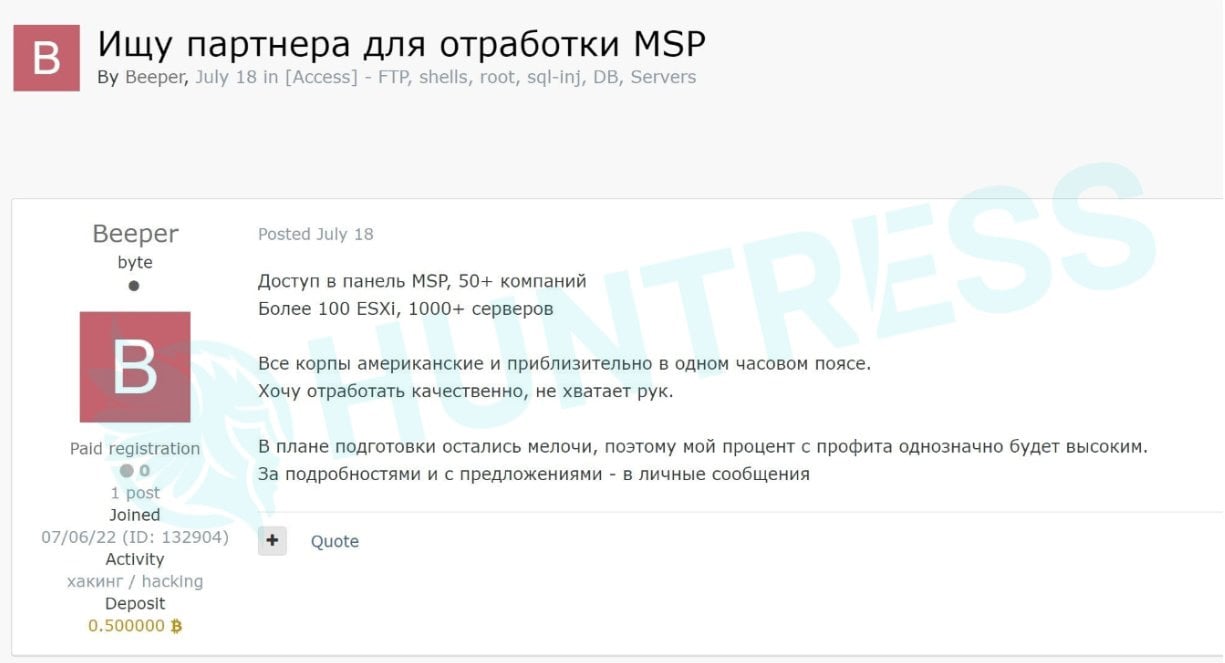
La supply: Kyle Hanslovan
Dans le put up du discussion board, l’acteur de la menace recherche des solutions d’autres pirates sur la façon de monétiser leur accès.
“En termes de préparation, il restait peu de choses, donc mon pourcentage de income sera certainement élevé. Pour additionally de détails et de suggestions – dans les messages privés”, lit-on dans le information traduit du forum.
Bien qu’il ne soit pas clair si ce information de forum est lié à l’attaque contre NetStandard, il ne serait pas exagéré qu’un membre du rançongiciel ait contacté l’acteur de la menace pour s’associer avec lui.
Les MSP sont une cible de grande valeur pour les gangs de rançongiciels auto ils offrent un moyen uncomplicated de chiffrer plusieurs entreprises à la fois by means of une seule brèche, offrant de nombreuses opportunités d’extorsion pour les acteurs de la menace. De plus, si de nombreuses entreprises sont cryptées, cela peut obliger le MSP à payer une rançon pour protéger les données et récupérer les fichiers de leurs consumers.
Dans le passé, il y a eu de nombreuses attaques contre les MSP, avec une filiale pour l’opération de rançongiciel GandCrab et as well as tard, REvil, montrant un intérêt et une aptitude à attaques contre les fournisseurs de expert services gérés.
Cependant, l’attaque la additionally importante contre les MSP s’est produite en juillet 2021, lorsque le rançongiciel REvil a mené une attaque de la chaîne d’approvisionnement Kaseya qui a chiffré des milliers d’entreprises.
BleepingComputer a contacté NetStandard avec des concerns sur l’attaque mais n’a pas reçu de réponse pour le second.


